CheckNumber.AI
· 8 min read
什么是账户接管欺诈?关键机制与风险信号
一份关于账户接管 (ATO) 欺诈的权威概述,解释了攻击者如何入侵账户、ATO 与其他身份威胁的区别,以及标识符风险信号如何支持检测工作流。
账户接管欺诈是一种网络犯罪形式,未经授权的第三方通过窃取用户的登录凭据或恢复渠道,从而夺取现有合法账户的控制权。攻击者通常利用被盗密码数据库、社会工程学或移动拦截技术来冒充真实的账户持有人。对于安全和风险团队而言,了解什么是账户接管欺诈,需要审视账户标识符(如电话号码和电子邮件地址)在凭据泄露期间是如何成为目标的,以及平台级信号如何支持欺诈评估工作流。
账户接管的运作方式
账户接管攻击的目标是具有累积价值的既有客户账户,例如存储的支付工具、忠诚度积分、机密内部数据或已验证的企业访问权限。与伪造全新配置文件的攻击不同,账户接管依赖于对现有系统的未经授权访问。一旦攻击者入侵了账户,他们通常会修改关联的账户设置,例如主电子邮件地址、通知设置或关联的电话号码。这会将合法所有者锁定在系统之外,并延迟检测。在获得访问权限后,未经授权的参与者可能会发起欺诈交易、提取敏感数据、滥用促销余额,或针对服务内的其他联系人进行二次网络钓鱼攻击。
账户接管中常用的攻击向量
威胁行为者部署了几种常见方法来获取凭据或绕过访问控制:
- 撞库 (Credential Stuffing):自动化机器人程序在多个网站上测试大量泄露的用户名和密码对数据库。由于许多用户在不同服务中使用相同的密码,在一个漏洞中泄露的凭据经常能解锁不相关平台上的账户。
- 网络钓鱼和社会工程学:攻击者制作欺骗性通信,例如虚假的安全警报或紧急账单通知,诱导账户所有者在伪造的登录界面中输入其凭据。
- SIM 卡劫持 (SIM Swapping):在这种向量中,威胁行为者说服移动运营商将受害者的电话号码重新分配给攻击者持有的 SIM 卡。这使得攻击者能够拦截基于短信的一次性密码,并绕过标准的多因素身份验证控制。
区分 ATO 与相关欺诈类型
为了设计有效的风险工作流,团队必须将账户接管欺诈与相关的身份威胁区分开来:
| 欺诈类型 | 主要目标 | 特征方法 |
|---|---|---|
| 账户接管 (ATO) | 现有合法账户 | 利用被盗密码、会话令牌或拦截的身份验证渠道 |
| 新账户欺诈 | 入门引导流程 | 使用被盗的个人详细信息注册未经授权的账户 |
| 合成身份欺诈 | 信贷和入门引导系统 | 结合真实和虚构的详细信息来创建虚假配置文件 |
| 虽然新账户欺诈侧重于绕过初始入门引导验证,但 ATO 的目标是现有的客户关系。因此,安全团队必须监控持续的标识符变更、异常登录地点和配置文件更新,而不是仅仅依赖入门引导检查。 |
标识符和注册信号在检测中的作用
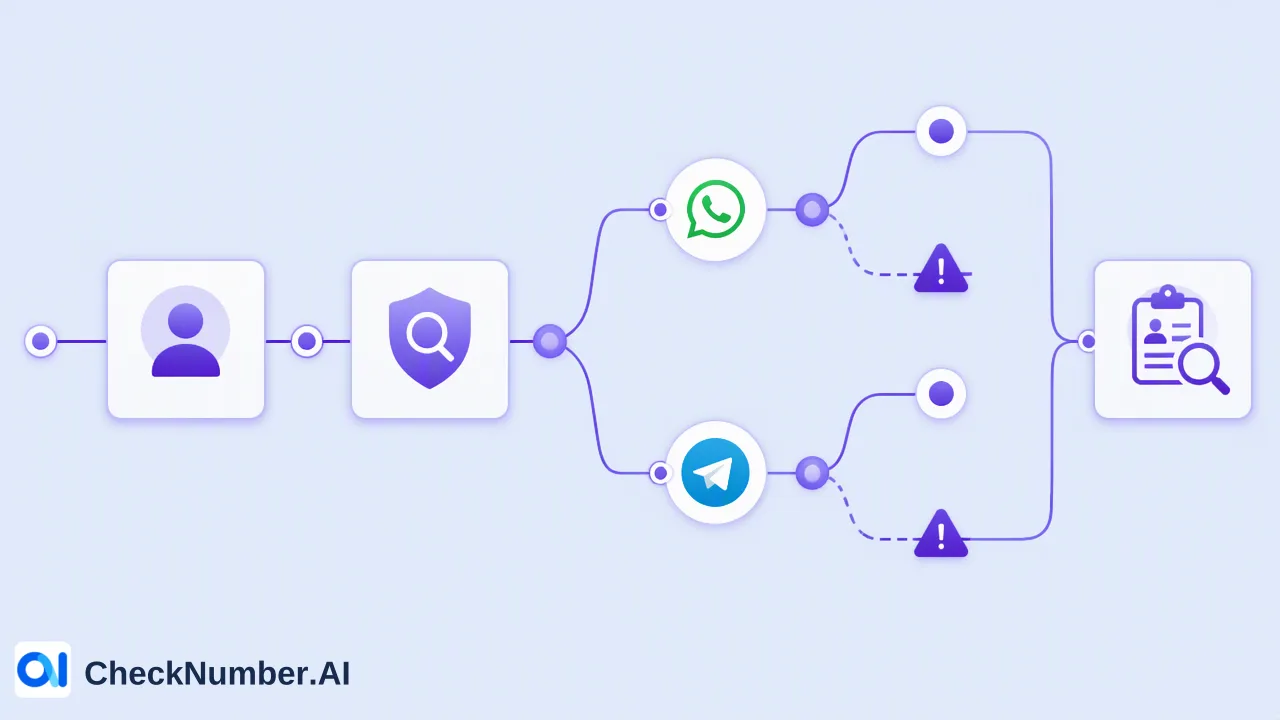
检测潜在的账户接管需要监控跨账户标识符的风险信号。CheckNumber.AI 是一项批量电话号码和电子邮件列表检查服务,支持风险团队大规模审查账户基础。在评估关联到客户账户的电话号码时,平台特定的注册信号可在检查时提供上下文证据。例如,WhatsApp 号码检查器可验证电话号码是否在 WhatsApp 上注册,而 Telegram 检查器则检查电话号码是否在 Telegram 上注册。将关联电话号码意外更新为具有异常平台信号的标识符,可以作为需要客户自定义审查或升级身份验证的指标。
将验证信号集成到风险工作流中
组织通常通过分层防御而不是单点解决方案来处理账户保护。批量检查工作流允许风险和安全团队高效地评估客户列表:
- 批量文件审计:团队可以上传 CSV 或 TXT 列表,定期审计大量用户联系人数据。这支持对休眠或高风险账户进行内部审查。
- REST API 集成:组织可以通过 REST API 将自动化检查集成到内部风险引擎中,在用户请求电子邮件或电话更新时查询标识符信号。集成这些信号可为决策支持系统和客户定义的升级规则提供信息。标识符信号并非提供身份的绝对证明,而是与 IP 信誉、行为分析和设备指纹等遥测数据一起提供可达性上下文。
常见问题解答
平台注册信号如何帮助进行风险评估?
平台注册信号可在检查时确认账户标识符(如电话号码)是否在特定的消息服务上注册。
批量标识符检查能否消除账户接管风险?
没有任何验证检查可以完全消除欺诈风险。对电话和电子邮件列表进行批量检查可在检查时提供可达性和注册信号,作为帮助风险团队优先处理高风险配置文件并结合行为和设备遥测数据为内部决策支持系统提供信息的输入之一。