CheckNumber.AI
· 5 min read
O que é fraude de tomada de conta? Principais mecanismos e sinais de risco
Uma visão geral autorizada sobre a fraude de tomada de conta (ATO), explicando como invasores comprometem contas, como o ATO difere de ameaças de identidade adjacentes e como sinais de risco de identificadores apoiam fluxos de trabalho de detecção.
A fraude de tomada de conta (Account Takeover - ATO) é uma forma de crime cibernético em que uma parte não autorizada compromete as credenciais de login ou os canais de recuperação de um usuário para assumir o controle de uma conta legítima existente. Os invasores normalmente exploram bancos de dados de senhas roubadas, engenharia social ou técnicas de interceptação móvel para se passar pelo titular legítimo da conta. Para equipes de segurança e risco, entender o que é a fraude de tomada de conta exige examinar como os identificadores de conta — como números de telefone e endereços de e-mail — são visados durante o comprometimento de credenciais e como os sinais em nível de plataforma podem apoiar fluxos de trabalho de avaliação de fraude.
Como a tomada de conta opera
Os ataques de tomada de conta visam contas de clientes estabelecidas com valor acumulado, como instrumentos de pagamento armazenados, pontos de fidelidade, dados internos confidenciais ou acesso corporativo verificado. Diferente de ataques que fabricam perfis inteiramente novos, a tomada de conta depende da entrada não autorizada em sistemas existentes. Uma vez que um invasor compromete uma conta, ele frequentemente modifica as configurações vinculadas, como o endereço de e-mail principal, as configurações de notificação ou os números de telefone vinculados. Isso bloqueia o proprietário legítimo e atrasa a detecção. Após garantir o acesso, o agente não autorizado pode iniciar transações fraudulentas, extrair dados confidenciais, abusar de saldos promocionais ou conduzir ataques de phishing secundários contra outros contatos dentro do serviço.
Vetores de ataque comuns usados na tomada de conta
Agentes de ameaças implantam vários métodos comuns para capturar credenciais ou contornar controles de acesso:
- Credential Stuffing: Bots automatizados testam grandes bancos de dados de pares de nome de usuário e senha vazados em vários sites. Como muitos usuários reutilizam senhas em diferentes serviços, as credenciais comprometidas em uma violação frequentemente desbloqueiam contas em plataformas não relacionadas. * Phishing e Engenharia Social: Invasores criam comunicações enganosas, como alertas de segurança fraudulentos ou avisos de cobrança urgentes, para induzir os proprietários de contas a inserir suas credenciais em interfaces de login falsas. * SIM Swapping: Neste vetor, um agente de ameaça convence uma operadora móvel a reatribuir o número de telefone de uma vítima a um cartão SIM em posse do invasor. Isso permite que o invasor intercepte códigos de acesso únicos via SMS e contorne os controles padrão de autenticação multifator.
Distinguindo o ATO de tipos de fraude adjacentes
Para projetar fluxos de trabalho de risco eficazes, as equipes devem distinguir a fraude de tomada de conta de ameaças de identidade relacionadas:
| Tipo de Fraude | Alvo Principal | Método Característico |
|---|---|---|
| Tomada de Conta (ATO) | Contas legítimas existentes | Exploração de senhas roubadas, tokens de sessão ou canais de autenticação interceptados |
| Fraude de Nova Conta | Funis de integração (onboarding) | Uso de detalhes pessoais roubados para registrar contas não autorizadas |
| Fraude de Identidade Sintética | Sistemas de crédito e integração | Combinação de detalhes reais e fabricados para criar um perfil fictício |
| Enquanto a fraude de nova conta foca em contornar a verificação inicial de integração, o ATO visa relacionamentos de clientes existentes. Consequentemente, as equipes de segurança devem monitorar alterações contínuas de identificadores, locais de login incomuns e atualizações de perfil, em vez de depender apenas de verificações de integração. |
O papel dos sinais de identificador e registro na detecção
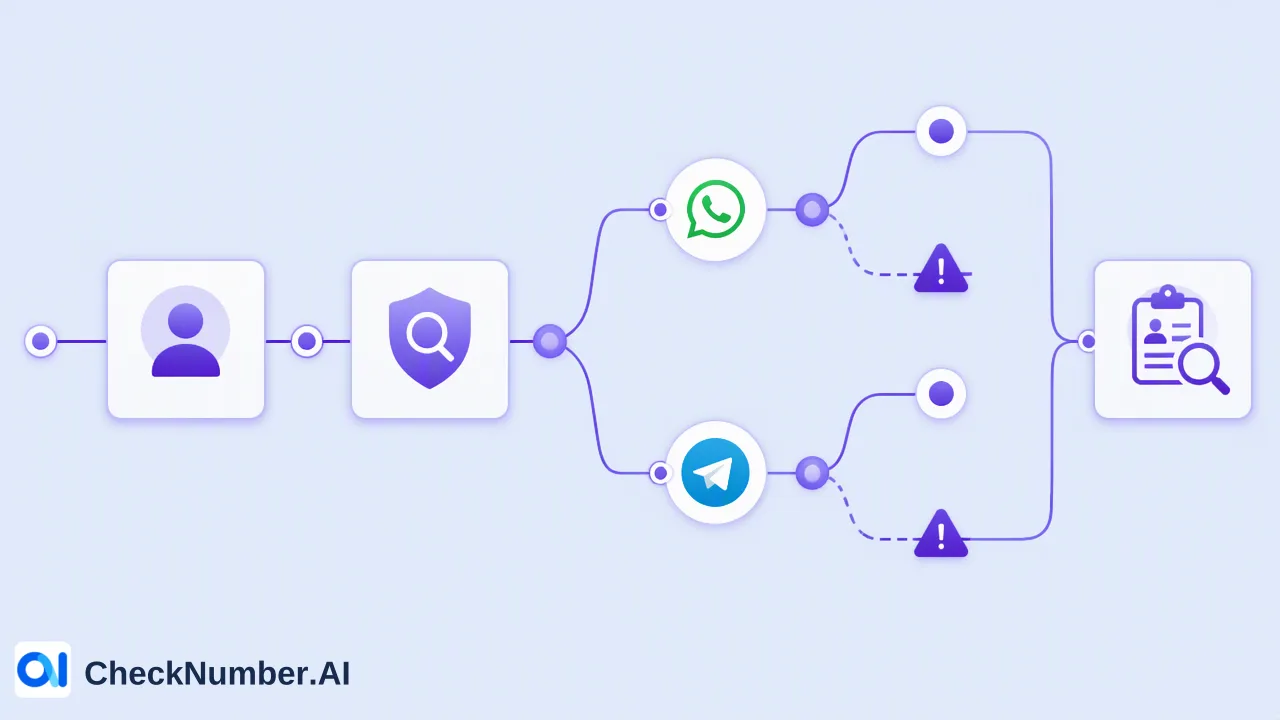
Detectar uma possível tomada de conta requer o monitoramento de sinais de risco em todos os identificadores de conta. O CheckNumber.AI é um serviço de verificação de listas de e-mail e números de telefone em massa que apoia as equipes de risco na revisão de bases de contas em escala. Ao avaliar números de telefone vinculados a contas de clientes, os sinais de registro específicos da plataforma fornecem evidências contextuais no momento da verificação. Por exemplo, um Verificador de Número WhatsApp verifica se os números de telefone estão registrados no WhatsApp, enquanto um Verificador de Telegram verifica se os números de telefone estão registrados no Telegram. Uma atualização inesperada de um número de telefone vinculado para um identificador com sinais de plataforma anômalos pode servir como um indicador que justifica uma revisão definida pelo cliente ou uma autenticação de etapa adicional.
Integrando sinais de verificação em fluxos de trabalho de risco
As organizações normalmente lidam com a proteção de contas por meio de defesas em camadas, em vez de soluções de ponto único. Fluxos de trabalho de verificação em massa permitem que as equipes de risco e segurança avaliem listas de clientes com eficiência:
- Auditorias de Arquivos em Massa: As equipes podem carregar listas CSV ou TXT para auditar grandes lotes de dados de contato de usuários periodicamente. Isso apoia revisões internas de contas inativas ou de alto risco. * Integração via API REST: As organizações podem integrar verificações automatizadas via API REST em mecanismos de risco internos, consultando sinais de identificadores sempre que um usuário solicita uma atualização de e-mail ou telefone. A integração desses sinais informa sistemas de suporte à decisão e regras de escalonamento definidas pelo cliente. Em vez de fornecer prova absoluta de identidade, os sinais de identificadores fornecem contexto de alcançabilidade juntamente com telemetria como reputação de IP, análise comportamental e impressão digital do dispositivo.
FAQ
Como os sinais de registro de plataforma ajudam na avaliação de risco?
Os sinais de registro de plataforma confirmam se um identificador de conta, como um número de telefone, está registrado em um serviço de mensagens específico no momento da verificação.
A verificação de identificadores em massa pode eliminar o risco de tomada de conta?
Nenhuma verificação pode eliminar o risco de fraude completamente. A verificação em massa de listas de telefone e e-mail fornece sinais de alcançabilidade e registro no momento da verificação, servindo como um insumo para ajudar as equipes de risco a priorizar perfis de alto risco e informar sistemas internos de suporte à decisão, juntamente com telemetria comportamental e de dispositivo.