CheckNumber.AI
· 4 min read
Hesap Ele Geçirme Dolandırıcılığı Nedir? Temel Mekanizmalar ve Risk Sinyalleri
Hesap ele geçirme (ATO) dolandırıcılığına dair kapsamlı bir genel bakış; saldırganların hesapları nasıl ele geçirdiği, ATO'nun diğer kimlik tehditlerinden farkı ve tanımlayıcı risk sinyallerinin tespit süreçlerini nasıl desteklediği.
Hesap ele geçirme dolandırıcılığı, yetkisiz bir tarafın mevcut ve meşru bir hesabın kontrolünü ele geçirmek için bir kullanıcının giriş bilgilerini veya kurtarma kanallarını tehlikeye attığı bir siber suç türüdür. Saldırganlar genellikle çalınmış parola veritabanlarını, sosyal mühendisliği veya mobil ele geçirme tekniklerini kullanarak gerçek hesap sahibini taklit ederler. Güvenlik ve risk ekipleri için hesap ele geçirme dolandırıcılığının ne olduğunu anlamak, telefon numaraları ve e-posta adresleri gibi hesap tanımlayıcılarının kimlik bilgisi ihlali sırasında nasıl hedef alındığını ve platform düzeyi sinyallerin dolandırıcılık değerlendirme süreçlerini nasıl destekleyebileceğini incelemeyi gerektirir.
→ CheckNumber.AI’yi Keşfedin →
Hesap Ele Geçirme Nasıl İşler
Hesap ele geçirme saldırıları; kayıtlı ödeme araçları, sadakat puanları, gizli şirket içi veriler veya doğrulanmış kurumsal erişim gibi birikmiş değeri olan yerleşik müşteri hesaplarını hedefler. Tamamen yeni profiller oluşturan saldırıların aksine, hesap ele geçirme mevcut sistemlere yetkisiz girişe dayanır. Bir saldırgan bir hesabın güvenliğini ihlal ettiğinde, genellikle birincil e-posta adresi, bildirim ayarları veya bağlantılı telefon numaraları gibi hesap ayarlarını değiştirir. Bu durum, meşru sahibinin erişimini engeller ve tespit sürecini geciktirir. Erişimi sağladıktan sonra, yetkisiz aktör hileli işlemler başlatabilir, hassas verileri dışa aktarabilir, promosyon bakiyelerini kötüye kullanabilir veya hizmet içindeki diğer kişilere karşı ikincil kimlik avı saldırıları yürütebilir.
Hesap Ele Geçirmede Kullanılan Yaygın Saldırı Vektörleri
Tehdit aktörleri, kimlik bilgilerini ele geçirmek veya erişim kontrollerini atlatmak için birkaç yaygın yöntem kullanır:
- Kimlik Bilgisi Doldurma (Credential Stuffing): Otomatik botlar, sızdırılmış kullanıcı adı ve parola çiftlerinden oluşan büyük veritabanlarını birden fazla web sitesinde test eder. Birçok kullanıcı farklı hizmetlerde aynı parolaları kullandığından, bir ihlalde ele geçirilen kimlik bilgileri genellikle ilgisiz platformlardaki hesapların kilidini açar. * Kimlik Avı ve Sosyal Mühendislik: Saldırganlar, hesap sahiplerini sahte giriş arayüzlerine kimlik bilgilerini girmeleri için kandırmak amacıyla sahte güvenlik uyarıları veya acil fatura bildirimleri gibi aldatıcı iletişimler hazırlar. * SIM Kart Değiştirme (SIM Swapping): Bu vektörde, bir tehdit aktörü mobil operatörü, kurbanın telefon numarasını saldırganın elindeki bir SIM karta yeniden atamaya ikna eder. Bu, saldırganın SMS tabanlı tek kullanımlık şifreleri ele geçirmesine ve standart çok faktörlü kimlik doğrulama kontrollerini atlatmasına olanak tanır.
ATO’yu Benzer Dolandırıcılık Türlerinden Ayırmak
Etkili risk süreçleri tasarlamak için ekiplerin hesap ele geçirme dolandırıcılığını ilgili kimlik tehditlerinden ayırması gerekir:
| Dolandırıcılık Türü | Birincil Hedef | Karakteristik Yöntem |
|---|---|---|
| Hesap Ele Geçirme (ATO) | Mevcut meşru hesaplar | Çalınmış parolaların, oturum belirteçlerinin veya ele geçirilmiş kimlik doğrulama kanallarının kullanımı |
| Yeni Hesap Dolandırıcılığı | Kayıt süreçleri | Yetkisiz hesaplar oluşturmak için çalınmış kişisel bilgilerin kullanılması |
| Sentetik Kimlik Dolandırıcılığı | Kredi ve kayıt sistemleri | Kurgusal bir profil oluşturmak için gerçek ve uydurma bilgilerin birleştirilmesi |
| Yeni hesap dolandırıcılığı ilk kayıt doğrulamasını atlatmaya odaklanırken, ATO mevcut müşteri ilişkilerini hedefler. Sonuç olarak, güvenlik ekipleri yalnızca kayıt kontrollerine güvenmek yerine devam eden tanımlayıcı değişikliklerini, olağandışı giriş konumlarını ve profil güncellemelerini izlemelidir. |
Tespit Sürecinde Tanımlayıcı ve Kayıt Sinyallerinin Rolü
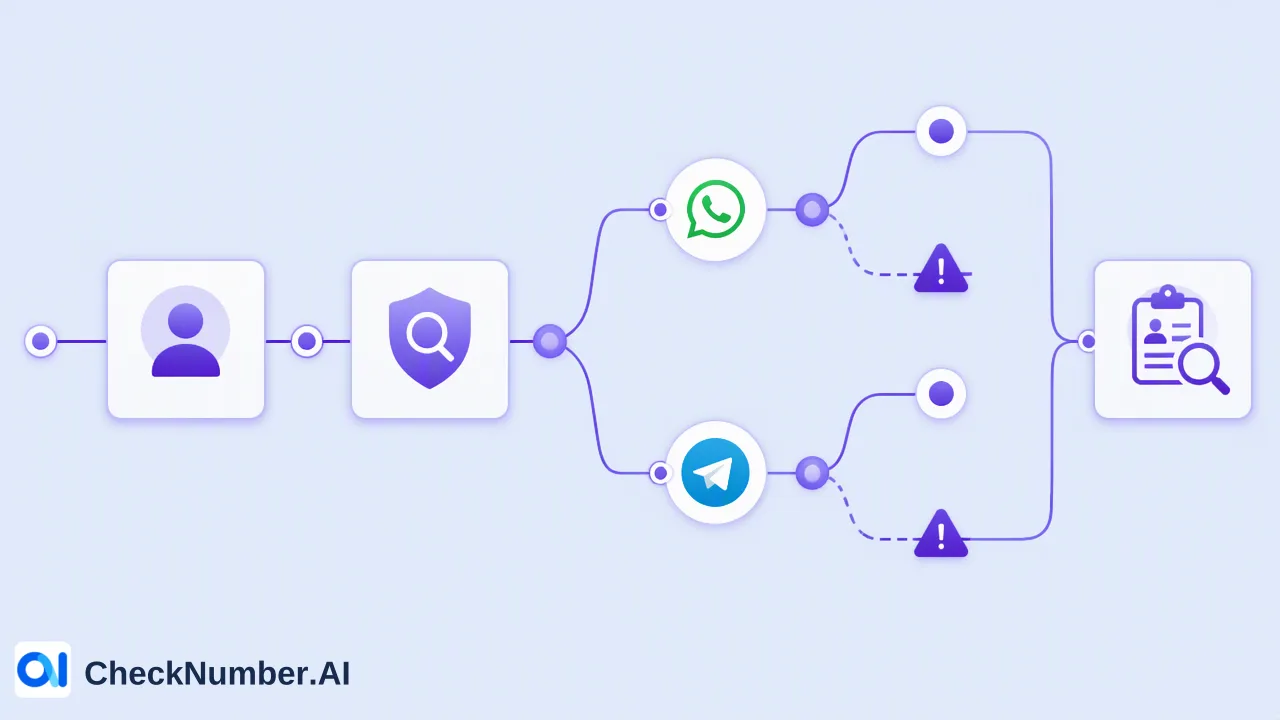
Hesap ele geçirme potansiyelini tespit etmek, hesap tanımlayıcıları genelindeki risk sinyallerinin izlenmesini gerektirir. CheckNumber.AI, risk ekiplerinin hesap tabanlarını ölçekli bir şekilde gözden geçirmelerini destekleyen toplu telefon numarası ve e-posta listesi kontrol hizmetidir. Müşteri hesaplarına bağlı telefon numaraları değerlendirilirken, platforma özgü kayıt sinyalleri kontrol anında bağlamsal kanıt sağlar. Örneğin, bir WhatsApp Numarası Denetleyicisi, telefon numaralarının WhatsApp’a kayıtlı olup olmadığını doğrular; Telegram Denetleyicisi ise telefon numaralarının Telegram’a kayıtlı olup olmadığını kontrol eder. Bağlı bir telefon numarasının beklenmedik bir şekilde anormal platform sinyallerine sahip bir tanımlayıcıyla güncellenmesi, müşteri tarafından tanımlanan incelemeyi veya ek kimlik doğrulamasını gerektiren bir gösterge olarak hizmet edebilir.
Doğrulama Sinyallerini Risk Süreçlerine Entegre Etme
Kuruluşlar, hesap korumasını genellikle tek noktalı çözümler yerine katmanlı savunmalarla ele alır. Toplu kontrol süreçleri, risk ve güvenlik ekiplerinin müşteri listelerini verimli bir şekilde değerlendirmesine olanak tanır:
- Toplu Dosya Denetimleri: Ekipler, kullanıcı iletişim verilerinin büyük gruplarını periyodik olarak denetlemek için CSV veya TXT listeleri yükleyebilir. Bu, hareketsiz veya yüksek riskli hesapların kurum içi incelemelerini destekler. * REST API Entegrasyonu: Kuruluşlar, bir kullanıcı e-posta veya telefon güncellemesi talep ettiğinde tanımlayıcı sinyallerini sorgulayarak, otomatik kontrolleri REST API aracılığıyla kurum içi risk motorlarına entegre edebilir. Bu sinyallerin entegrasyonu, karar destek sistemlerini ve müşteri tarafından tanımlanan yükseltme kurallarını bilgilendirir. Tanımlayıcı sinyalleri, mutlak bir kimlik kanıtı sağlamak yerine, IP itibarı, davranışsal analiz ve cihaz parmak izi gibi telemetrilerin yanı sıra erişilebilirlik bağlamı sağlar.
SSS
Platform kayıt sinyalleri risk değerlendirmesine nasıl yardımcı olur?
Platform kayıt sinyalleri, telefon numarası gibi bir hesap tanımlayıcısının kontrol anında belirli bir mesajlaşma hizmetine kayıtlı olup olmadığını doğrular.
Toplu tanımlayıcı kontrolü, hesap ele geçirme riskini ortadan kaldırabilir mi?
Hiçbir doğrulama kontrolü dolandırıcılık riskini tamamen ortadan kaldıramaz. Telefon ve e-posta listelerinin toplu kontrolü, kontrol anında erişilebilirlik ve kayıt sinyalleri sağlayarak, risk ekiplerinin yüksek riskli profillere öncelik vermesine ve davranışsal/cihaz telemetrisiyle birlikte kurum içi karar destek sistemlerini bilgilendirmesine yardımcı olan bir girdi görevi görür.