CheckNumber.AI
· 4 min read
Was ist Account-Takeover-Betrug? Zentrale Mechanismen und Risikosignale
Ein Überblick über Account-Takeover-Betrug (ATO), wie Angreifer Konten kompromittieren, wie sich ATO von anderen Identitätsbedrohungen unterscheidet und wie Risikosignale Erkennungsprozesse unterstützen.
Account-Takeover-Betrug ist eine Form der Cyberkriminalität, bei der eine unbefugte Partei Anmeldedaten oder Wiederherstellungskanäle eines Benutzers kompromittiert, um die Kontrolle über ein bestehendes, legitimes Konto zu übernehmen. Angreifer nutzen in der Regel gestohlene Passwortdatenbanken, Social Engineering oder Methoden zur Abfangung mobiler Daten, um sich als der rechtmäßige Kontoinhaber auszugeben. Für Sicherheits- und Risikoteams erfordert das Verständnis von Account-Takeover-Betrug eine Untersuchung, wie Kontokennungen – wie Telefonnummern und E-Mail-Adressen – bei der Kompromittierung von Anmeldedaten ins Visier genommen werden und wie Signale auf Plattformebene Betrugsbewertungsprozesse unterstützen können.
Wie Account Takeover funktioniert
Account-Takeover-Angriffe zielen auf etablierte Kundenkonten mit angesammeltem Wert ab, wie etwa gespeicherte Zahlungsmittel, Treuepunkte, vertrauliche interne Daten oder verifizierte Unternehmenszugänge. Im Gegensatz zu Angriffen, bei denen völlig neue Profile erstellt werden, beruht Account Takeover auf dem unbefugten Zugriff auf bestehende Systeme. Sobald ein Angreifer ein Konto kompromittiert hat, ändert er häufig verknüpfte Kontoeinstellungen, wie die primäre E-Mail-Adresse, Benachrichtigungseinstellungen oder verknüpfte Telefonnummern. Dies sperrt den rechtmäßigen Eigentümer aus und verzögert die Entdeckung. Nach der Sicherung des Zugriffs kann der unbefugte Akteur betrügerische Transaktionen einleiten, sensible Daten extrahieren, Aktionsguthaben missbrauchen oder sekundäre Phishing-Angriffe gegen andere Kontakte innerhalb des Dienstes durchführen.
Häufige Angriffsvektoren bei Account Takeover
Bedrohungsakteure setzen verschiedene gängige Methoden ein, um Anmeldedaten zu erfassen oder Zugriffskontrollen zu umgehen:
- Credential Stuffing: Automatisierte Bots testen große Datenbanken mit geleakten Benutzername-Passwort-Paaren auf mehreren Websites. Da viele Benutzer Passwörter für verschiedene Dienste wiederverwenden, schalten bei einem Datenleck kompromittierte Anmeldedaten häufig Konten auf anderen Plattformen frei.
- Phishing und Social Engineering: Angreifer erstellen täuschend echte Nachrichten, wie betrügerische Sicherheitswarnungen oder dringende Rechnungsmitteilungen, um Kontoinhaber dazu zu verleiten, ihre Anmeldedaten auf gefälschten Anmeldeseiten einzugeben.
- SIM-Swapping: Bei diesem Vektor überzeugt ein Bedrohungsakteur einen Mobilfunkanbieter, die Telefonnummer eines Opfers auf eine SIM-Karte im Besitz des Angreifers umzuschreiben. Dies ermöglicht es dem Angreifer, SMS-basierte Einmal-Passwörter abzufangen und standardmäßige Multi-Faktor-Authentifizierungskontrollen zu umgehen.
Unterscheidung von ATO und angrenzenden Betrugsarten
Um effektive Risikoprozesse zu gestalten, müssen Teams Account-Takeover-Betrug von verwandten Identitätsbedrohungen unterscheiden:
| Betrugsart | Primäres Ziel | Charakteristische Methode |
|---|---|---|
| Account Takeover (ATO) | Bestehende legitime Konten | Ausnutzung gestohlener Passwörter, Sitzungstoken oder abgefangener Authentifizierungskanäle |
| Betrug bei neuen Konten | Onboarding-Prozesse | Verwendung gestohlener persönlicher Daten zur Registrierung unbefugter Konten |
| Synthetischer Identitätsbetrug | Kredit- und Onboarding-Systeme | Kombination echter und erfundener Daten zur Erstellung eines fiktiven Profils |
| Während sich der Betrug bei neuen Konten auf die Umgehung der anfänglichen Onboarding-Verifizierung konzentriert, zielt ATO auf bestehende Kundenbeziehungen ab. Daher müssen Sicherheitsteams laufende Änderungen an Kennungen, ungewöhnliche Anmeldeorte und Profilaktualisierungen überwachen, anstatt sich ausschließlich auf Onboarding-Prüfungen zu verlassen. |
Die Rolle von Kennungs- und Registrierungssignalen bei der Erkennung
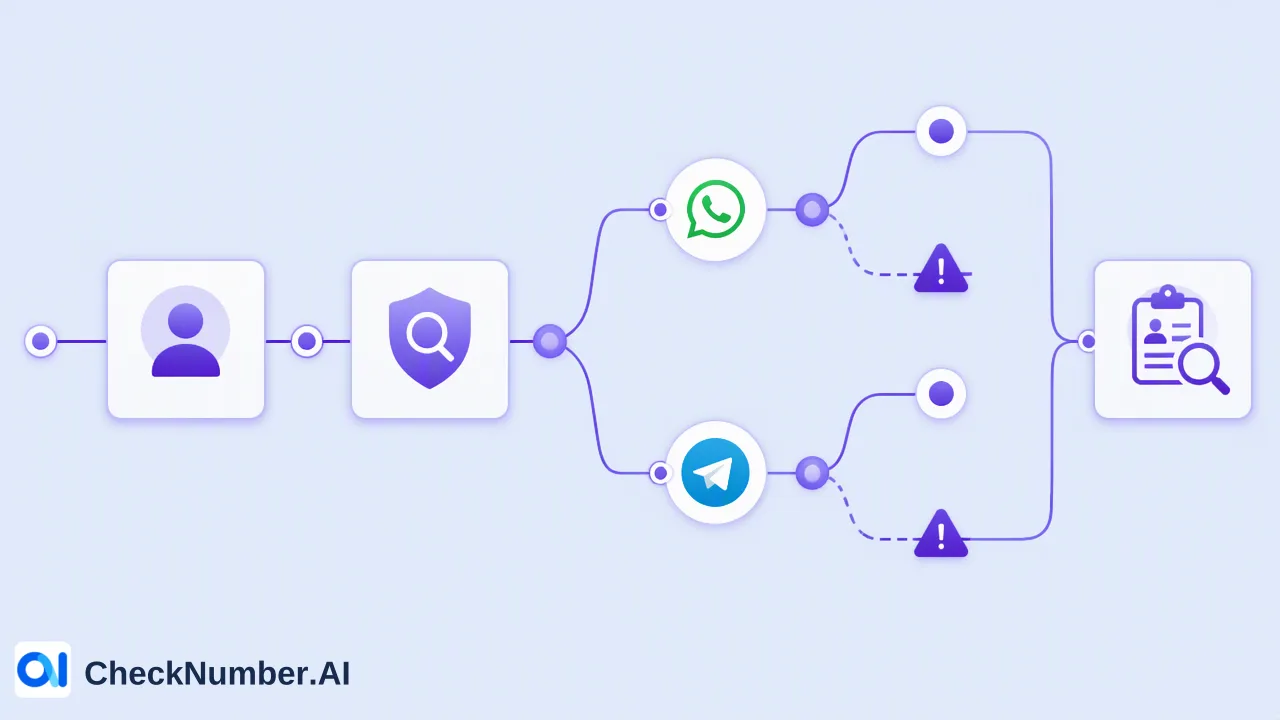
Die Erkennung eines potenziellen Account Takeovers erfordert die Überwachung von Risikosignalen über Kontokennungen hinweg. CheckNumber.AI ist ein Dienst zur Überprüfung von Telefonnummern- und E-Mail-Listen in großen Mengen, der Risikoteams bei der Überprüfung von Kontobeständen in großem Maßstab unterstützt. Bei der Bewertung von Telefonnummern, die mit Kundenkonten verknüpft sind, liefern plattformspezifische Registrierungssignale zum Zeitpunkt der Prüfung kontextbezogene Beweise. Beispielsweise verifiziert ein WhatsApp-Nummern-Checker, ob Telefonnummern bei WhatsApp registriert sind, während ein Telegram-Checker prüft, ob Telefonnummern bei Telegram registriert sind. Eine unerwartete Aktualisierung einer verknüpften Telefonnummer auf eine Kennung mit anomalen Plattformsignalen kann als Indikator dienen, der eine kundenindividuelle Überprüfung oder eine verstärkte Authentifizierung rechtfertigt.
Integration von Verifizierungssignalen in Risikoprozesse
Unternehmen handhaben den Kontoschutz in der Regel durch gestaffelte Abwehrmechanismen anstelle von Einzellösungen. Massenprüfprozesse ermöglichen es Risiko- und Sicherheitsteams, Kundenlisten effizient zu bewerten:
- Massen-Datei-Audits: Teams können CSV- oder TXT-Listen hochladen, um große Mengen an Benutzerkontaktdaten regelmäßig zu prüfen. Dies unterstützt interne Überprüfungen von inaktiven oder risikoreichen Konten.
- REST-API-Integration: Unternehmen können automatisierte Prüfungen über eine REST-API in interne Risikosysteme integrieren und Kennungssignale abfragen, wann immer ein Benutzer eine E-Mail- oder Telefonaktualisierung anfordert. Die Integration dieser Signale informiert Entscheidungshilfesysteme und kundenindividuelle Eskalationsregeln. Anstatt einen absoluten Identitätsnachweis zu liefern, bieten Kennungssignale Kontext zur Erreichbarkeit neben Telemetriedaten wie IP-Reputation, Verhaltensanalysen und Geräte-Fingerprinting.
FAQ
Wie helfen Plattform-Registrierungssignale bei der Risikobewertung?
Plattform-Registrierungssignale bestätigen zum Zeitpunkt der Prüfung, ob eine Kontokennung, wie etwa eine Telefonnummer, bei einem bestimmten Nachrichtendienst registriert ist.
Kann die Massenprüfung von Kennungen das Risiko eines Account Takeovers eliminieren?
Keine Verifizierungsprüfung kann das Betrugsrisiko vollständig eliminieren. Die Massenprüfung von Telefon- und E-Mail-Listen liefert Erreichbarkeits- und Registrierungssignale zum Zeitpunkt der Prüfung. Dies dient als ein Input, um Risikoteams dabei zu unterstützen, risikoreiche Profile zu priorisieren und interne Entscheidungshilfesysteme neben Verhaltens- und Gerätetelemetrie zu informieren.