CheckNumber.AI
· 6 min read
¿Qué es el fraude de apropiación de cuentas? Mecanismos clave y señales de riesgo
Una visión general autorizada sobre el fraude de apropiación de cuentas (ATO), que explica cómo los atacantes comprometen las cuentas, en qué se diferencia el ATO de otras amenazas de identidad adyacentes y cómo las señales de riesgo de los identificadores apoyan los flujos de trabajo de detección.
El fraude de apropiación de cuentas (ATO, por sus siglas en inglés) es una forma de ciberdelincuencia en la que un tercero no autorizado compromete las credenciales de inicio de sesión o los canales de recuperación de un usuario para tomar el control de una cuenta legítima existente. Los atacantes suelen explotar bases de datos de contraseñas robadas, ingeniería social o técnicas de interceptación móvil para suplantar al titular legítimo de la cuenta. Para los equipos de seguridad y riesgo, comprender qué es el fraude de apropiación de cuentas requiere examinar cómo los identificadores de cuenta (como números de teléfono y direcciones de correo electrónico) son objeto de ataques durante el compromiso de credenciales y cómo las señales a nivel de plataforma pueden apoyar los flujos de trabajo de evaluación de fraude.
Cómo opera la apropiación de cuentas
Los ataques de apropiación de cuentas se dirigen a cuentas de clientes establecidas con valor acumulado, como instrumentos de pago almacenados, puntos de fidelidad, datos internos confidenciales o acceso corporativo verificado. A diferencia de los ataques que fabrican perfiles completamente nuevos, la apropiación de cuentas se basa en la entrada no autorizada en sistemas existentes. Una vez que un atacante compromete una cuenta, suele modificar la configuración vinculada, como la dirección de correo electrónico principal, los ajustes de notificación o los números de teléfono asociados. Esto bloquea al propietario legítimo y retrasa la detección. Tras asegurar el acceso, el actor no autorizado puede iniciar transacciones fraudulentas, extraer datos confidenciales, abusar de saldos promocionales o realizar ataques de phishing secundarios contra otros contactos dentro del servicio.
Vectores de ataque comunes utilizados en la apropiación de cuentas
Los actores de amenazas despliegan varios métodos comunes para capturar credenciales o eludir los controles de acceso:
- Credential Stuffing (Relleno de credenciales): Bots automatizados prueban grandes bases de datos de pares de nombres de usuario y contraseñas filtrados en múltiples sitios web. Debido a que muchos usuarios reutilizan contraseñas en diferentes servicios, las credenciales comprometidas en una brecha suelen desbloquear cuentas en plataformas no relacionadas. * Phishing e ingeniería social: Los atacantes crean comunicaciones engañosas, como alertas de seguridad fraudulentas o avisos de facturación urgentes, para engañar a los propietarios de las cuentas y que introduzcan sus credenciales en interfaces de inicio de sesión falsificadas. * SIM Swapping (Intercambio de SIM): En este vector, un actor de amenazas convence a un operador móvil para que reasigne el número de teléfono de una víctima a una tarjeta SIM en posesión del atacante. Esto permite al atacante interceptar códigos de acceso de un solo uso enviados por SMS y eludir los controles estándar de autenticación multifactor.
Distinción entre el ATO y otros tipos de fraude adyacentes
Para diseñar flujos de trabajo de riesgo eficaces, los equipos deben distinguir el fraude de apropiación de cuentas de otras amenazas de identidad relacionadas:
| Tipo de fraude | Objetivo principal | Método característico |
|---|---|---|
| Apropiación de cuentas (ATO) | Cuentas legítimas existentes | Explotación de contraseñas robadas, tokens de sesión o canales de autenticación interceptados |
| Fraude de cuenta nueva | Embudos de incorporación | Uso de datos personales robados para registrar cuentas no autorizadas |
| Fraude de identidad sintética | Sistemas de crédito e incorporación | Combinación de datos reales y fabricados para crear un perfil ficticio |
| Mientras que el fraude de cuenta nueva se centra en eludir la verificación inicial de incorporación, el ATO se dirige a las relaciones con clientes existentes. En consecuencia, los equipos de seguridad deben supervisar los cambios continuos en los identificadores, las ubicaciones de inicio de sesión inusuales y las actualizaciones de perfil en lugar de depender únicamente de las comprobaciones de incorporación. |
El papel de los identificadores y las señales de registro en la detección
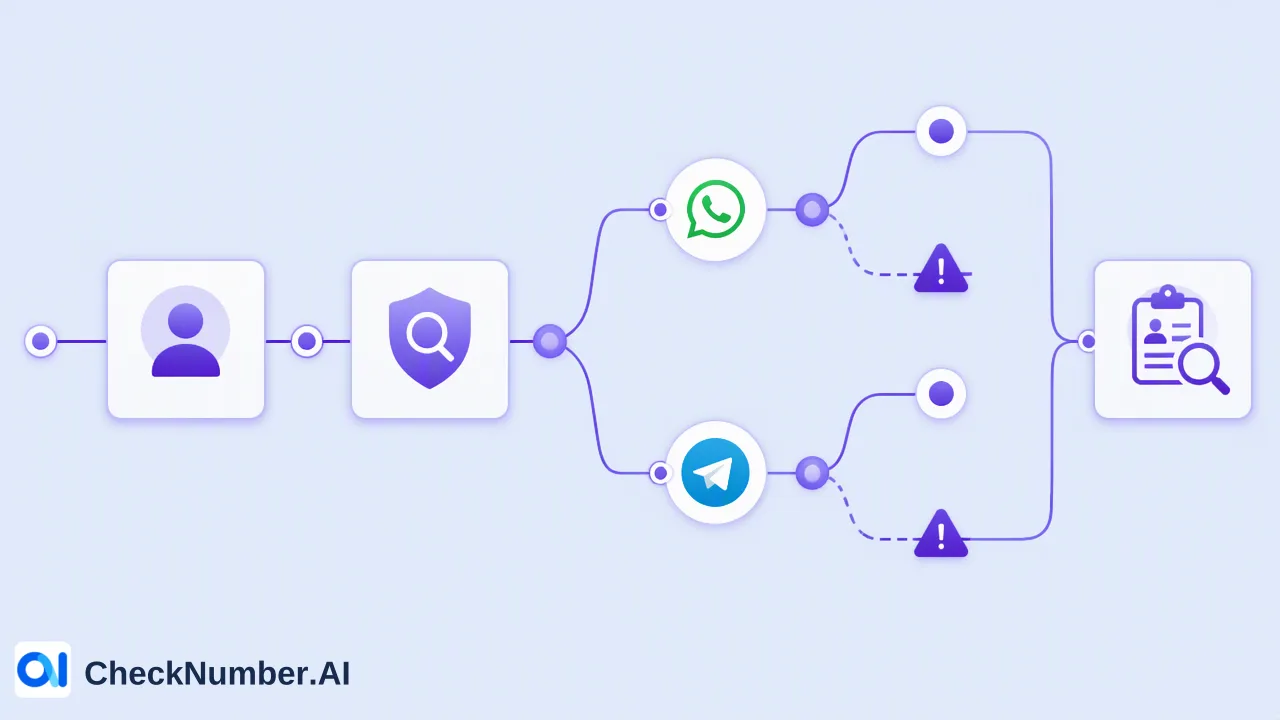
La detección de una posible apropiación de cuentas requiere supervisar las señales de riesgo a través de los identificadores de cuenta. CheckNumber.AI es un servicio de comprobación masiva de números de teléfono y listas de correo electrónico que ayuda a los equipos de riesgo a revisar las bases de cuentas a escala. Al evaluar los números de teléfono vinculados a las cuentas de los clientes, las señales de registro específicas de la plataforma proporcionan evidencia contextual en el momento de la comprobación. Por ejemplo, un verificador de números de WhatsApp comprueba si los números de teléfono están registrados en WhatsApp, mientras que un verificador de Telegram comprueba si están registrados en Telegram. Una actualización inesperada de un número de teléfono vinculado a un identificador con señales de plataforma anómalas puede servir como indicador que justifique una revisión definida por el cliente o una autenticación reforzada.
Integración de señales de verificación en los flujos de trabajo de riesgo
Las organizaciones suelen gestionar la protección de cuentas mediante defensas en capas en lugar de soluciones de punto único. Los flujos de trabajo de comprobación masiva permiten a los equipos de riesgo y seguridad evaluar las listas de clientes de manera eficiente:
- Auditorías de archivos masivos: Los equipos pueden cargar listas CSV o TXT para auditar grandes lotes de datos de contacto de usuarios periódicamente. Esto apoya las revisiones internas de cuentas inactivas o de alto riesgo. * Integración de API REST: Las organizaciones pueden integrar comprobaciones automatizadas a través de una API REST en los motores de riesgo internos, consultando las señales de los identificadores cada vez que un usuario solicita una actualización de correo electrónico o teléfono. La integración de estas señales informa a los sistemas de apoyo a la toma de decisiones y a las reglas de escalada definidas por el cliente. En lugar de proporcionar una prueba absoluta de identidad, las señales de los identificadores proporcionan un contexto de accesibilidad junto con telemetría como la reputación de IP, el análisis de comportamiento y la huella digital del dispositivo.
Preguntas frecuentes
¿Cómo ayudan las señales de registro de plataforma en la evaluación de riesgos?
Las señales de registro de plataforma confirman si un identificador de cuenta, como un número de teléfono, está registrado en un servicio de mensajería específico en el momento de la comprobación.
¿Puede la comprobación masiva de identificadores eliminar el riesgo de apropiación de cuentas?
Ninguna comprobación de verificación puede eliminar el riesgo de fraude por completo. La comprobación masiva de listas de teléfonos y correos electrónicos proporciona señales de accesibilidad y registro en el momento de la comprobación, sirviendo como un insumo para ayudar a los equipos de riesgo a priorizar perfiles de alto riesgo e informar a los sistemas internos de apoyo a la toma de decisiones junto con la telemetría de comportamiento y del dispositivo.