CheckNumber.AI
· 4 min read
Apa Itu Penipuan Pengambilalihan Akun? Mekanisme Utama dan Sinyal Risiko
Tinjauan otoritatif mengenai penipuan pengambilalihan akun (ATO), menjelaskan bagaimana penyerang mengompromikan akun, bagaimana ATO berbeda dari ancaman identitas lainnya, dan bagaimana sinyal risiko pengenal mendukung alur kerja deteksi.
Penipuan pengambilalihan akun adalah bentuk kejahatan siber di mana pihak yang tidak berwenang mengompromikan kredensial masuk atau saluran pemulihan pengguna untuk menguasai akun yang sah dan sudah ada. Penyerang biasanya mengeksploitasi basis data kata sandi yang dicuri, rekayasa sosial, atau teknik intersepsi seluler untuk menyamar sebagai pemilik akun yang asli. Bagi tim keamanan dan risiko, memahami apa itu penipuan pengambilalihan akun memerlukan pemeriksaan tentang bagaimana pengenal akun—seperti nomor telepon dan alamat email—ditargetkan selama kompromi kredensial dan bagaimana sinyal tingkat platform dapat mendukung alur kerja evaluasi penipuan.
Bagaimana Pengambilalihan Akun Beroperasi
Serangan pengambilalihan akun menargetkan akun pelanggan yang sudah mapan dengan nilai yang terakumulasi, seperti instrumen pembayaran tersimpan, poin loyalitas, data internal rahasia, atau akses perusahaan yang terverifikasi. Berbeda dengan serangan yang membuat profil baru sepenuhnya, pengambilalihan akun bergantung pada akses tidak sah ke sistem yang sudah ada. Setelah penyerang mengompromikan akun, mereka sering kali mengubah pengaturan akun yang tertaut, seperti alamat email utama, pengaturan notifikasi, atau nomor telepon yang tertaut. Hal ini mengunci pemilik yang sah dan menunda deteksi. Setelah mengamankan akses, pelaku yang tidak berwenang dapat memulai transaksi penipuan, mengekstrak data sensitif, menyalahgunakan saldo promosi, atau melakukan serangan phishing sekunder terhadap kontak lain di dalam layanan tersebut.
Vektor Serangan Umum yang Digunakan dalam Pengambilalihan Akun
Pelaku ancaman menerapkan beberapa metode umum untuk menangkap kredensial atau melewati kontrol akses:
- Credential Stuffing: Bot otomatis menguji basis data besar berisi pasangan nama pengguna dan kata sandi yang bocor di berbagai situs web. Karena banyak pengguna menggunakan kembali kata sandi di berbagai layanan, kredensial yang dikompromikan dalam satu pelanggaran sering kali membuka akun di platform yang tidak terkait. * Phishing dan Rekayasa Sosial: Penyerang membuat komunikasi yang menipu, seperti peringatan keamanan palsu atau pemberitahuan tagihan mendesak, untuk menipu pemilik akun agar memasukkan kredensial mereka ke antarmuka masuk palsu. * SIM Swapping: Dalam vektor ini, pelaku ancaman meyakinkan operator seluler untuk menetapkan ulang nomor telepon korban ke kartu SIM yang dimiliki penyerang. Hal ini memungkinkan penyerang untuk mencegat kode sandi sekali pakai berbasis SMS dan melewati kontrol autentikasi multi-faktor standar.
Membedakan ATO dari Jenis Penipuan Lainnya
Untuk merancang alur kerja risiko yang efektif, tim harus membedakan penipuan pengambilalihan akun dari ancaman identitas terkait:
| Jenis Penipuan | Target Utama | Metode Karakteristik |
|---|---|---|
| Pengambilalihan Akun (ATO) | Akun sah yang sudah ada | Eksploitasi kata sandi yang dicuri, token sesi, atau saluran autentikasi yang disadap |
| Penipuan Akun Baru | Saluran pendaftaran (onboarding) | Menggunakan detail pribadi yang dicuri untuk mendaftarkan akun yang tidak sah |
| Penipuan Identitas Sintetis | Sistem kredit dan pendaftaran | Menggabungkan detail asli dan palsu untuk membuat profil fiktif |
| Sementara penipuan akun baru berfokus pada melewati verifikasi pendaftaran awal, ATO menargetkan hubungan pelanggan yang sudah ada. Akibatnya, tim keamanan harus memantau perubahan pengenal yang sedang berlangsung, lokasi masuk yang tidak biasa, dan pembaruan profil daripada hanya mengandalkan pemeriksaan pendaftaran. |
Peran Sinyal Pengenal dan Pendaftaran dalam Deteksi
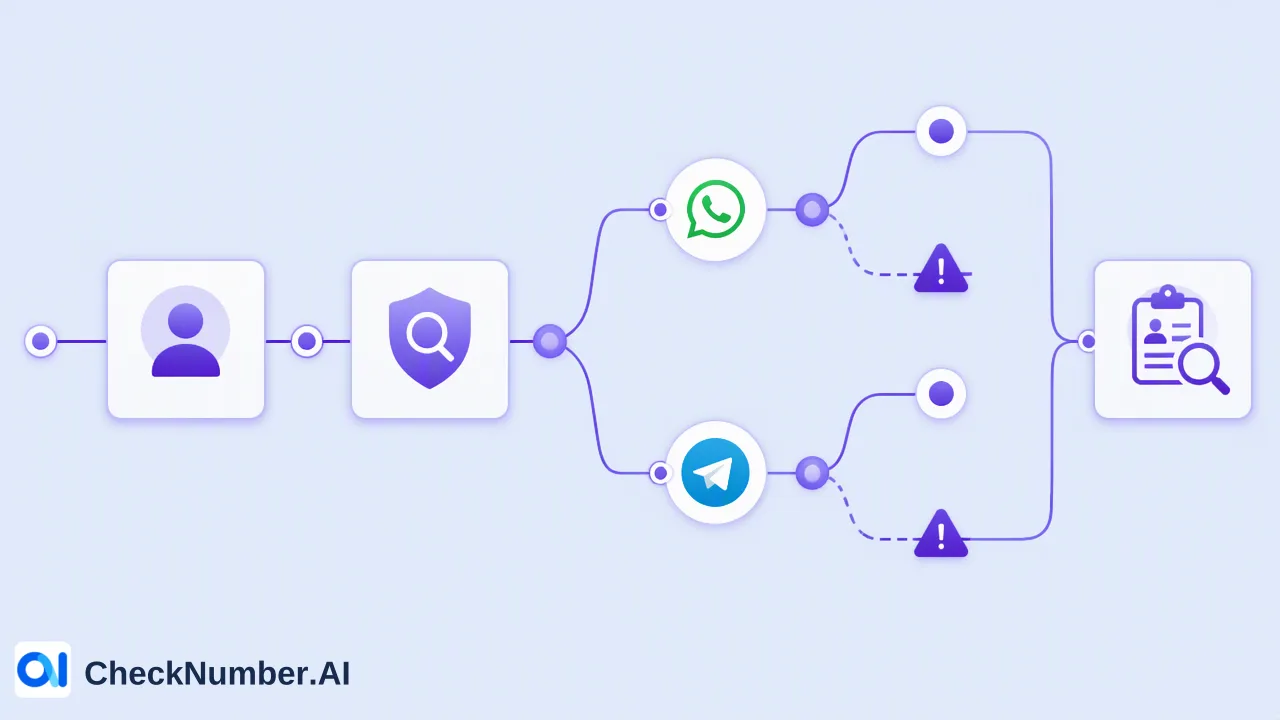
Mendeteksi potensi pengambilalihan akun memerlukan pemantauan sinyal risiko di seluruh pengenal akun. CheckNumber.AI adalah layanan pemeriksaan daftar nomor telepon dan email massal yang mendukung tim risiko dalam meninjau basis akun dalam skala besar. Saat menilai nomor telepon yang tertaut ke akun pelanggan, sinyal pendaftaran khusus platform memberikan bukti kontekstual pada saat pemeriksaan. Misalnya, Pemeriksa Nomor WhatsApp memverifikasi apakah nomor telepon terdaftar di WhatsApp, sementara Pemeriksa Telegram memeriksa apakah nomor telepon terdaftar di Telegram. Pembaruan tak terduga dari nomor telepon yang tertaut ke pengenal dengan sinyal platform yang anomali dapat berfungsi sebagai indikator yang memerlukan peninjauan yang ditentukan pelanggan atau autentikasi tambahan.
Mengintegrasikan Sinyal Verifikasi ke dalam Alur Kerja Risiko
Organisasi biasanya menangani perlindungan akun melalui pertahanan berlapis daripada solusi titik tunggal. Alur kerja pemeriksaan massal memungkinkan tim risiko dan keamanan untuk mengevaluasi daftar pelanggan secara efisien:
- Audit File Massal: Tim dapat mengunggah daftar CSV atau TXT untuk mengaudit kumpulan besar data kontak pengguna secara berkala. Hal ini mendukung tinjauan internal terhadap akun yang tidak aktif atau berisiko tinggi. * Integrasi REST API: Organisasi dapat mengintegrasikan pemeriksaan otomatis melalui REST API ke dalam mesin risiko internal, menanyakan sinyal pengenal setiap kali pengguna meminta pembaruan email atau telepon. Mengintegrasikan sinyal ini menginformasikan sistem pendukung keputusan dan aturan eskalasi yang ditentukan pelanggan. Daripada memberikan bukti identitas mutlak, sinyal pengenal memberikan konteks keterjangkauan bersama dengan telemetri seperti reputasi IP, analitik perilaku, dan sidik jari perangkat.
FAQ
Bagaimana sinyal pendaftaran platform membantu dalam penilaian risiko?
Sinyal pendaftaran platform mengonfirmasi apakah pengenal akun, seperti nomor telepon, terdaftar pada layanan pesan tertentu pada saat pemeriksaan.
Bisakah pemeriksaan pengenal massal menghilangkan risiko pengambilalihan akun?
Tidak ada pemeriksaan verifikasi yang dapat menghilangkan risiko penipuan sepenuhnya. Pemeriksaan massal daftar telepon dan email memberikan sinyal keterjangkauan dan pendaftaran pada saat pemeriksaan, yang berfungsi sebagai salah satu input untuk membantu tim risiko memprioritaskan profil berisiko tinggi dan menginformasikan sistem pendukung keputusan internal bersama dengan telemetri perilaku dan perangkat.