CheckNumber.AI
· 4 min read
Что такое мошенничество с захватом учетной записи? Ключевые механизмы и сигналы риска
Авторитетный обзор мошенничества с захватом учетной записи (ATO), объясняющий методы компрометации, отличия от других угроз и роль сигналов идентификаторов в процессах обнаружения.
Мошенничество с захватом учетной записи (Account Takeover, ATO) — это форма киберпреступности, при которой неуполномоченное лицо получает доступ к учетным данным пользователя или каналам восстановления, чтобы завладеть существующей легитимной учетной записью. Злоумышленники обычно используют украденные базы паролей, методы социальной инженерии или перехват мобильных данных для имитации владельца учетной записи. Для команд по безопасности и управлению рисками понимание того, что такое мошенничество с захватом учетной записи, требует анализа того, как идентификаторы учетных записей (например, номера телефонов и адреса электронной почты) становятся целями при компрометации учетных данных и как сигналы на уровне платформы могут поддерживать процессы оценки рисков.
Как происходит захват учетной записи
Атаки с захватом учетной записи нацелены на существующие клиентские профили, обладающие ценностью: сохраненными платежными инструментами, бонусными баллами, конфиденциальными внутренними данными или доступом к корпоративным ресурсам. В отличие от атак, направленных на создание новых профилей, захват учетной записи опирается на несанкционированный доступ к уже существующим системам. После компрометации злоумышленники часто изменяют настройки учетной записи, такие как основной адрес электронной почты, параметры уведомлений или привязанные номера телефонов. Это блокирует доступ для законного владельца и задерживает обнаружение взлома. Получив доступ, злоумышленник может совершать мошеннические транзакции, извлекать конфиденциальные данные, использовать промо-балансы или проводить вторичные фишинговые атаки против других контактов внутри сервиса.
Распространенные векторы атак при захвате учетной записи
Злоумышленники используют несколько распространенных методов для получения учетных данных или обхода контроля доступа:
- Credential Stuffing (перебор учетных данных): Автоматизированные боты тестируют большие базы данных с утечками пар «имя пользователя — пароль» на различных веб-сайтах. Поскольку многие пользователи используют одинаковые пароли в разных сервисах, учетные данные, скомпрометированные в одной утечке, часто открывают доступ к учетным записям на других платформах.
- Фишинг и социальная инженерия: Злоумышленники создают обманные сообщения, такие как фальшивые уведомления безопасности или срочные счета, чтобы побудить владельцев учетных записей ввести свои данные на поддельных страницах входа.
- SIM-свопинг: В этом случае злоумышленник убеждает мобильного оператора переоформить номер телефона жертвы на SIM-карту, находящуюся в распоряжении атакующего. Это позволяет перехватывать SMS с одноразовыми кодами и обходить стандартные методы многофакторной аутентификации.
Отличие ATO от смежных видов мошенничества
Для разработки эффективных процессов оценки рисков команды должны различать мошенничество с захватом учетной записи и смежные угрозы идентификации:
| Тип мошенничества | Основная цель | Характерный метод |
|---|---|---|
| Захват учетной записи (ATO) | Существующие легитимные учетные записи | Использование украденных паролей, сессионных токенов или перехват каналов аутентификации |
| Мошенничество при регистрации | Процессы онбординга | Использование украденных личных данных для регистрации неавторизованных учетных записей |
| Синтетическая идентификация | Кредитные и онбординг-системы | Объединение реальных и вымышленных данных для создания фиктивного профиля |
В то время как мошенничество при регистрации направлено на обход первичной проверки, ATO нацелено на существующие отношения с клиентами. Следовательно, команды безопасности должны отслеживать изменения идентификаторов, необычные места входа и обновления профиля, а не полагаться исключительно на проверки при регистрации.
Роль сигналов идентификаторов и регистрации в обнаружении
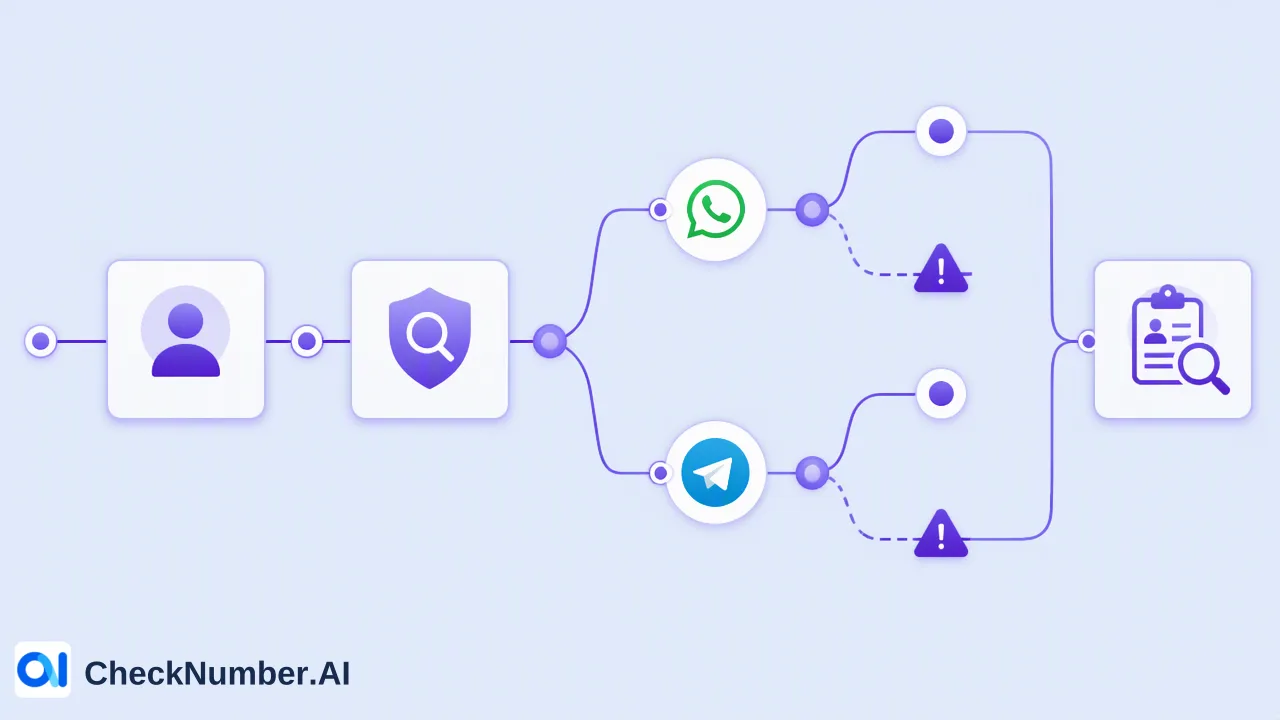
Обнаружение потенциального захвата учетной записи требует мониторинга сигналов риска по всем идентификаторам. CheckNumber.AI — это сервис массовой проверки номеров телефонов и списков адресов электронной почты, который помогает командам по управлению рисками проверять базы учетных записей в масштабе. При оценке номеров телефонов, привязанных к учетным записям, сигналы регистрации на конкретных платформах предоставляют контекстные данные в момент проверки. Например, WhatsApp Number Checker подтверждает, зарегистрирован ли номер в WhatsApp, а Telegram Checker проверяет регистрацию в Telegram. Неожиданное обновление привязанного номера телефона на идентификатор с аномальными сигналами платформы может служить индикатором, требующим дополнительной проверки или усиленной аутентификации.
Интеграция сигналов проверки в процессы управления рисками
Организации обычно обеспечивают защиту учетных записей с помощью многоуровневых систем, а не отдельных решений. Процессы массовой проверки позволяют командам безопасности эффективно оценивать списки клиентов:
- Массовый аудит файлов: Команды могут загружать списки в формате CSV или TXT для периодической проверки больших массивов контактных данных пользователей. Это поддерживает внутренний контроль неактивных или высокорисковых учетных записей.
- Интеграция через REST API: Организации могут интегрировать автоматизированные проверки через REST API в свои внутренние системы оценки рисков, запрашивая сигналы идентификаторов каждый раз, когда пользователь запрашивает изменение адреса электронной почты или номера телефона. Интеграция этих сигналов помогает системам поддержки принятия решений и правилам эскалации. Сигналы идентификаторов не предоставляют абсолютного доказательства личности, но обеспечивают контекст доступности наряду с телеметрией, такой как репутация IP-адреса, поведенческая аналитика и «цифровые отпечатки» устройств.
Часто задаваемые вопросы
Как сигналы регистрации на платформах помогают в оценке рисков?
Сигналы регистрации на платформах подтверждают, зарегистрирован ли идентификатор учетной записи (например, номер телефона) в конкретном сервисе обмена сообщениями в момент проверки.
Может ли массовая проверка идентификаторов устранить риск захвата учетной записи?
Никакая проверка не может полностью устранить риск мошенничества. Массовая проверка списков телефонов и адресов электронной почты предоставляет сигналы доступности и регистрации в момент проверки, которые служат одним из инструментов, помогающих командам приоритизировать высокорисковые профили и информировать системы поддержки принятия решений наряду с поведенческой телеметрией и данными об устройствах.